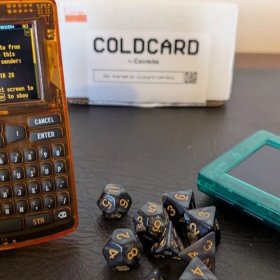
A Coinkite, a empresa por trás do Coldcard, lançou uma atualização de firmware que não gerará uma nova semente de carteira até que o proprietário forneça aleatoriedade manualmente.
Isso significa pelo menos 50 lançamentos de dados, 128 flips de moeda ou 65 pressionamentos de tecla cronometrados, três semanas após um defeito em seu gerador de números aleatórios ter exposto os fundos dos clientes a atacantes.
As duas linhas de dispositivos do Coldcard executam trilhas de firmware separadas, portanto, o lançamento possui dois números, 5.6.1 para o Mk4 e Mk5, e 1.5.1Q para o Q, o modelo maior com teclado e leitura de QR.
Verificação de Inicialização Alvo do Defeito
A Coinkite afirmou que a entrada é adicionada ao acaso do dispositivo proveniente do STM32 TRNG e de ambos os elementos seguros.
O Coldcard foi construído para extrair entropia da semente apenas de seu gerador de hardware, mas a Coinkite rastreou a falha até um erro de construção e link que deixou a configuração destinada a desativar o caminho de software sem efeito, enviando a chamada de número aleatório para o PRNG Yasmarang do MicroPython, que entrou no caminho da semente em março de 2021.
As sementes afetadas carregam cerca de 72 bits de entropia em vez dos esperados 128 bits após 594,5 BTC terem sido transferidos de 500 endereços em 30 de julho.
O firmware 5.6.1 agora verifica na inicialização se a chamada de número aleatório atinge o caminho de hardware pretendido, interrompendo o dispositivo se falhar. A Coinkite substituiu Yasmarang por um SHA-256 Hash_DRBG, especificado no NIST SP 800-90A, e o inicializa com um digest de 256 bits completo de ambos os elementos seguros, que o firmware anterior truncava para 32 bits.
A combinação de teclas segue o design de RNG por botão de Peter Todd, hashando o tempo de pressionamento do teclado com resolução de ciclo de CPU. O primeiro pressionamento define uma referência, e cada um dos 64 intervalos que se seguem é creditado com dois bits de entropia.
Sementes Antigas Ainda Precisam de Migração
“Instalar esta atualização não torna uma semente vulnerável existente segura,” escreveu a Coinkite, direcionando qualquer um cuja semente possa ter sido gerada em firmware afetado entre 2021 e julho de 2026 a criar uma substituição e mover seu Bitcoin (BTC). Mk2 e Mk3 estão fora deste lançamento, e sua versão fixa mínima permanece em 4.2.0.
Um host USB comprometido poderia reescrever uma transação em andamento após o proprietário aprová-la, de modo que a assinatura cobria diferentes saídas. O dispositivo agora reexamina esses bytes antes de assinar e para com um aviso de “Transação modificada”.
A nova página de Status de Segurança da Coinkite lista quatro avaliações independentes, entre elas um teste em dispositivo real que observou oito leituras de RNG de hardware para um pedido de semente de 32 bytes e uma reconstrução que corresponde a cada byte do firmware assinado.
A empresa observou que as verificações “não são uma auditoria completa de todos os binários de firmware.” Como relatado pela CryptoPotato, as perdas confirmadas ultrapassaram $100 milhões, com a Galaxy Research contando 1.596 BTC de aproximadamente 7.300 endereços, e uma quarta onda suspeita varrendo quase 449 BTC em 3 de agosto.
Fonte: CryptoPotato