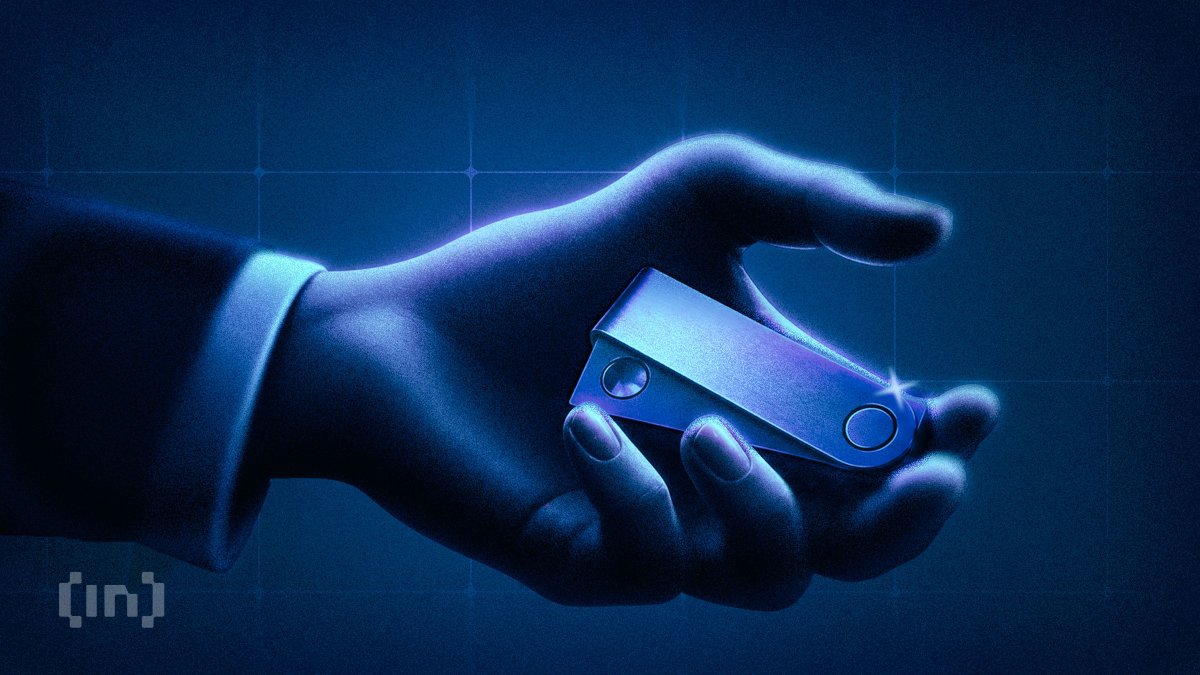
Uma empresa de segurança de inteligência artificial (IA) tornou público um bug no aplicativo Ledger Ethereum. A Ledger afirma que já havia corrigido a falha discretamente, duas semanas antes.
O diretor de tecnologia Charles Guillemet chamou a divulgação de alarmista. O patch foi enviado em 12 de agosto com uma nota de uma linha e sem boletim de segurança.
O que o Bug do Aplicativo Ledger Ethereum Realmente Fez
A Ledger vende uma promessa central. A tela mostra o que você está assinando. Essa promessa tem um nome. A Ledger a chama de assinatura clara, e transforma o código bruto da transação em palavras simples na tela do dispositivo.
A TestMachine afirma ter encontrado uma maneira de contornar isso. A empresa constrói um agente de IA chamado Azimuth que caça exploits em contratos inteligentes. Em seu próprio benchmark EVMBench, Azimuth captura 86,3% dos bugs conhecidos com aproximadamente 2,7% de falsos positivos.
Aqui está a falha em termos simples. Um site malicioso poderia enviar ao dispositivo um segundo comando enquanto você ainda estava lendo o primeiro.
O canal entre o navegador e o dispositivo é chamado de Unidade de Dados de Protocolo de Aplicação, ou APDU. Ele continuou ouvindo durante a revisão. Portanto, aceitou a troca.
Você leria uma pequena transferência na tela. Então você tocaria em aprovar. E você realmente assinaria uma aprovação de token ilimitado para um estranho.
Essa última parte é a razão pela qual isso importa. A Chainalysis rastreou aproximadamente $1 bilhão em criptomoedas roubadas através de phishing de aprovação desde maio de 2021. Essas vítimas assinaram as aprovações elas mesmas.
TestMachine diz que confirmou o bug em um Ledger Flex. A Ledger vendeu mais de 7 milhões de dispositivos em 180 países.
A equipe Donjon da Ledger diz que chegou lá primeiro
Guillemet inverte a linha do tempo. Donjon é a equipe interna de hackers da Ledger. Ele diz que detectou o bug com suas próprias ferramentas de IA e enviou a correção primeiro.
O changelog público confirma a data. A versão 1.22.2 foi lançada em 12 de agosto. Sua nota de segurança inteira diz “Problemas de segurança.”
Donjon publicou 22 boletins de segurança numerados. Nenhum deles cobre este bug. O mais recente, datado de 4 de junho, trata de um problema de recuperação de chave Monero.
Esse silêncio é a lacuna que o TestMachine entrou. A Ledger fechou a brecha, mas nunca informou os proprietários sobre o que foi fechado.
A reclamação mais aguda de Guillemet é sobre maneiras. Ele diz que o TestMachine contatou o programa de recompensas apenas depois que o patch foi enviado. Nunca falou com a equipe de recompensas.
“…Então eles publicaram um tópico insinuando que o problema está sem solução. Não está. Isso não é pesquisa de segurança. Isso é fabricar medo para chamar atenção,” comentou Charles Guillemet, CTO da Ledger.
Siga-nos no X para receber as últimas notícias à medida que acontecem
TestMachine elogiou a rapidez da correção e recusou a recompensa. A Ledger paga recompensas em Bitcoin, em um valor que define caso a caso.
A IA encontrou o bug duas vezes, mas os humanos ainda lutaram
Ambos os lados usaram aprendizado de máquina para chegar ao mesmo defeito. Essa é a parte que vale a pena assistir.
A Ledger já fez esse argumento antes. Seus executivos disseram por meses que atacantes de IA ameaçam carteiras mais do que hardware fraco.
Guillemet traçou sua linha na disciplina.
“Pesquisas em velocidade de IA só tornam o ecossistema mais seguro se as pessoas que as realizam ainda seguirem princípios básicos de segurança. Divulgue de forma responsável. Verifique antes de publicar. Não confunda ruído com uma descoberta.”
A luta em si é familiar. Empresas de segurança se tornaram barulhentas após hackear um dispositivo Trezor, e pesquisadores da CertiK lutaram contra a Kraken sobre termos de divulgação em 2024.
Assim como a falha. Em janeiro de 2021, Donjon divulgou que este mesmo aplicativo Ethereum falhou em mostrar dados de transação para ativos não suportados. Mesmo aplicativo, mesma lição. O que você viu não era o que você assinou.
A IA agora revela esses bugs em horas. Fornecedores e pesquisadores ainda coordenam em velocidade humana. Essa lacuna é onde esse argumento reside.
Para os proprietários, a solução é monótona. Abra o Ledger Live, atualize o aplicativo Ethereum e verifique se ele lê 1.22.2.
Fonte: BeInCrypto